La sicurezza informatica delle aziende moderne rappresenta uno dei fronti più complessi e delicati nella gestione del rischio d’impresa. Con la digitalizzazione dei processi e l’adozione massiccia di servizi cloud, il perimetro aziendale tradizionale ha cessato di esistere, lasciando spazio a una rete diffusa di accessi e identità digitali. In questo scenario, il furto di credenziali e, in particolare, il fenomeno noto comecredential stuffingcostituiscono una delle minacce più subdole e difficili da arginare per la continuità e la protezione del patrimonio informativo aziendale.
Cos’è il credential stuffing e come funziona
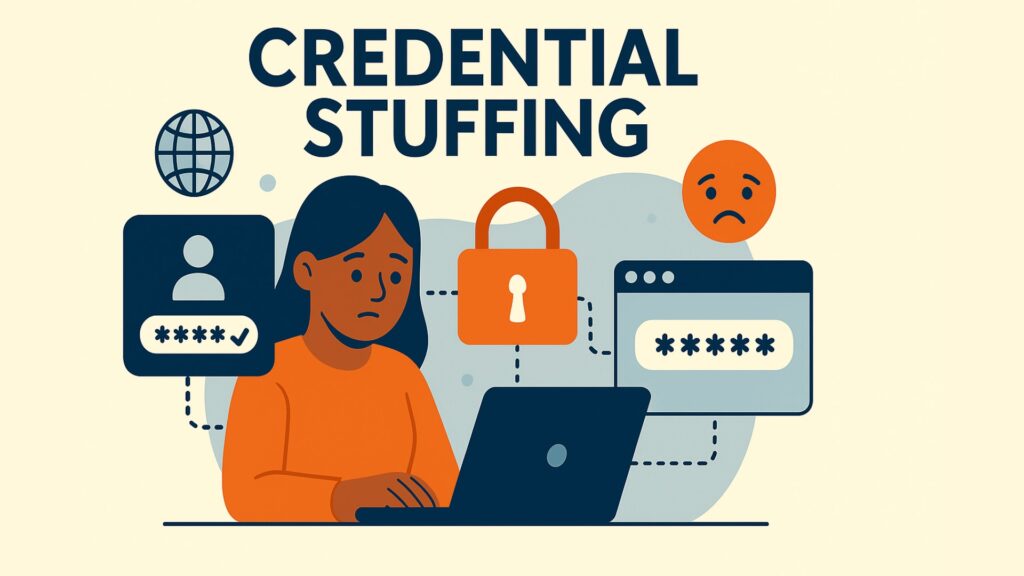
Il credential stuffing è una tecnica di attacco informatico basata sull’automazione, attraverso la quale un malintenzionato sfrutta enormi database di credenziali sottratte in precedenti violazioni di dati (data breach) di terze parti. Poiché gli utenti tendono sistematicamente a riutilizzare la stessa combinazione di nome utente o indirizzo email e password su molteplici piattaforme, i criminali informatici utilizzano software automatizzati per immettere massicci volumi di queste coppie di credenziali nei sistemi di autenticazione di siti web, portali aziendali e servizi cloud di organizzazioni bersaglio.
Lo sfruttamento automatizzato dei database trafugati
I database utilizzati per questi attacchi circolano comunemente nei circuiti del dark web e contengono miliardi di credenziali accumulate nel corso degli anni. Gli attaccanti non tentano di violare direttamente i sistemi di sicurezza dell’azienda attraverso vulnerabilità software complesse, ma aggirano il perimetro sfruttando la debolezza umana e comportamentale. I bot impiegati in queste operazioni possono testare migliaia di credenziali al secondo, simulando comportamenti di navigazione legittimi o distribuendo le richieste su un’ampia rete di indirizzi IP per eludere i sistemi di blocco basati sul controllo della frequenza (rate limiting).
La vulnerabilità del credential recycling umano
Il fattore abilitante principale di questa minaccia è il fenomeno psicologico e comportamentale noto come password fatigue. Di fronte alla necessità di ricordare decine di chiavi d’accesso differenti per ogni servizio utilizzato, l’utente medio adotta la pratica del riutilizzo delle credenziali. Quando un portale di e-commerce marginale o un social network minore subisce una violazione, le email e le password ivi registrate diventano immediatamente una chiave d’accesso potenziale anche per la casella di posta elettronica aziendale, laVPNo il gestionale cloud della società per cui l’utente lavora.
I rischi specifici per il tessuto aziendale
Le conseguenze di un attacco di credential stuffing andato a buon fine possono rivelarsi devastanti per un’azienda, indipendentemente dalle sue dimensioni. L’intrusione iniziale, avvenuta tramite un account compromesso di un dipendente, consente agli attaccanti di muoversi all’interno della rete con i privilegi legittimi associato a quell’utente, rendendo l’attività malevola estremamente difficile da distinguere dal normale traffico operativo.
Accesso non autorizzato a dati sensibili e proprietà intellettuale
Una volta ottenuto l’accesso iniziale, i criminali informatici possono esplorare i sistemi interni per individuare informazioni di valore strategico. Tra gli obiettivi più comuni figurano i dati finanziari, la corrispondenza commerciale riservata, la documentazione relativa a brevetti o progetti industriali e i dati personali dei clienti. Nel settore delle investigazioni private e della tutela aziendale, la compromissione di tali informazioni può compromettere indagini in corso, causare danni commerciali irreparabili o esporre l’impresa a gravi responsabilità legali connesse alla violazione del GDPR.
L’impatto reputazionale e la continuità operativa
Oltre al danno informativo diretto, il credential stuffing può preludere a forme di estorsione digitale, come l’installazione di ransomware o la diffusione pubblica di dati riservati. L’interruzione dei servizi aziendali, unita alla necessità di notificare l’avvenuta violazione alle autorità competenti e agli interessati, genera un pregiudizio reputazionale gravissimo. La perdita di fiducia da parte della clientela e dei partner commerciali si traduce spesso in perdite economiche di gran lunga superiori al costo diretto dell’incidente informatico iniziale.
Strategie di prevenzione e mitigazione
Contrastare efficacemente il fenomeno del credential stuffing richiede un approccio difensivo stratificato che combini soluzioni tecnologiche avanzate, monitoraggio costante e politiche di governance rigorose all’interno dell’organizzazione.
Autenticazione a più fattori e politiche di password management
La misura di sicurezza più efficace per neutralizzare gli effetti del credential stuffing è l’adozione generalizzata dell’autenticazione a più fattori (MFA). Anche nel caso in cui una password venga compromessa, la necessità di un secondo fattore di conferma — come un token crittografico, una notifica push su un dispositivo sicuro o una chiave hardware — impedisce l’accesso non autorizzato. Parallelamente, è fondamentale imporre l’uso di password uniche e complesse, supportate dall’adozione aziendale di gestori di password certificati.
Monitoraggio attivo e threat intelligence
Le aziende devono implementare strumenti di monitoraggio continuo del traffico di autenticazione, capaci di rilevare anomalie comportamentali, tentativi di accesso anomali da aree geografiche inconsuete o flussi di richieste riconducibili a reti di bot. L’utilizzo di servizi di threat intelligence consente inoltre di verificare preventivamente se le credenziali aziendali associate ai propri domini siano già state compromesse e pubblicate nei circuiti di condivisione illecita, permettendo di imporre il cambio password prima che l’attacco abbia luogo.
Soluzioni Investigativeper la sicurezza informatica.