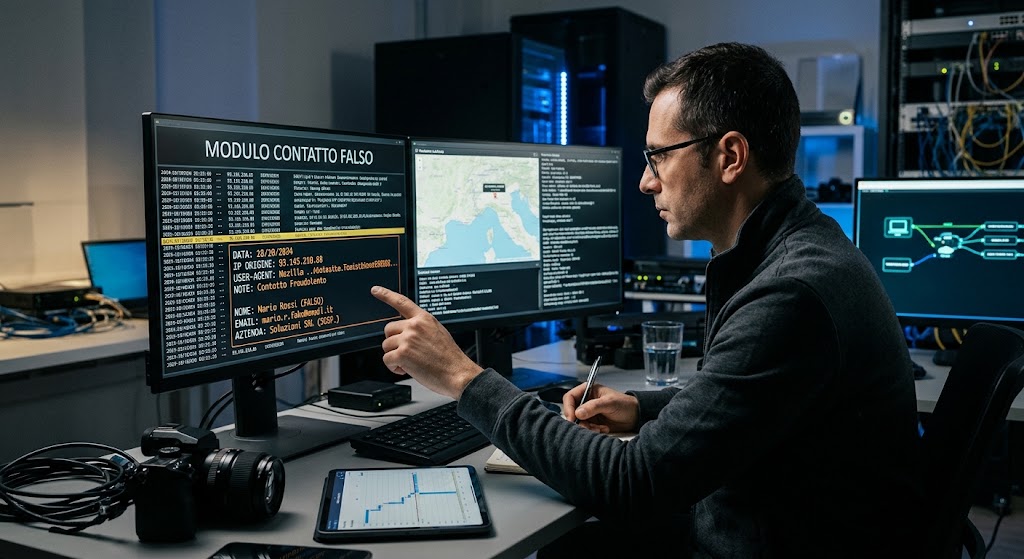
Falso modulo di contatto per ottenere contatti commerciali. Nel panorama aziendale contemporaneo, la lead generation digitale rappresenta il cuore pulsante delle strategie di acquisizione clienti. Tuttavia, la crescente centralità dei moduli di contatto online (contact form) ha aperto il fianco a minacce complesse: dalla concorrenza sleale allo spionaggio industriale, fino alle truffe strutturate. Ricevere richieste commerciali provenienti da moduli falsi o manipolati non è soltanto un fastidio operativo, ma un vero e proprio segnale d’allarme per la sicurezza e l’integrità del patrimonio informativo dell’azienda.
Capire chi si cela dietro un falso contatto commerciale e ricostruire la traiettoria digitale e logistica di una richiesta è fondamentale sia per neutralizzare potenziali rischi sia per tutelare la propria azienda in sede civile e penale.
1. Il fenomeno dei falsi moduli di contatto: scenari e tipologie di rischio
I contatti falsi o ingannevoli inoltrati tramite i form del sito web aziendale non nascono quasi mai per caso.Le motivazioni dietro la compilazione o la creazione di moduli d’iscrizione falsificati possono appartenere a diverse tipologie d’attacco:
A. Concorrenza sleale e Social Engineering
Aziende concorrenti o soggetti terzi cercano di sottrarre informazioni riservate,listini prezzi personalizzati,metodologie di lavoro o dettagli su brevetti e prodotti non ancora lanciati sul mercato,fingendosi potenziali clienti interessati.
B. Attacchi di Phishing e Malware Injection
L’invio di messaggi tramite form che contengono link malevoli,allegati infetti o payload scritti in codice (es.SQL Injection o Cross-Site Scripting) con l’obiettivo di violare l’infrastruttura IT dell’azienda.
C. Inserimento di dati rubati (Identity Theft)
L’utilizzatore inserisce volutamente i dati di ignari dirigenti o aziende terze per generare falsi contratti,richieste di preventivo fraudolente o danneggiare la reputazione della vittima inoltrando messaggi diffamatori a suo nome.
2. Le fasi per ricostruire il percorso di una richiesta falsa
Per risalire all’origine di un contatto fraudolento non basta analizzare il semplice testo inviato tramite l’email di notifica.È necessario avviare un processo strutturato di analisi digitale e forense che consenta di isolare ogni singola traccia lasciata dal mittente.
Fase 1: Estrazione ed esame dei meta-dati dell’email e dei log del server
Ogni invio generato da un modulo web lascia un’impronta digitale all’interno del server di hosting. L’analisi parte dal recupero di due elementi chiave:
Header dell’email (Intestazione completa):Consente di verificare l’effettivo server SMTP che ha gestito il messaggio, identificando eventuali anomalie nei parametri di spedizione.
Log del Server Web (Access Log):Analizzando i log del server web relativi all’ora esatta del messaggio, è possibile isolare l’indirizzo IP del mittente, la sequenza di pagine visitate prima di inviare il form e l’impronta del browser utilizzata (User-Agent).
Fase 2: Analisi dell’Indirizzo IP e delle reti di instradamento
Una volta individuato l’IP di origine, l’indagine informatica prosegue identificando il provider di servizi Internet (ISP), la geolocalizzazione approssimativa e la natura della connessione:
Verifica di nodi Proxy, TOR o VPN:Determinare se l’autore dell’invio ha utilizzato sistemi di mascheramento per nascondere la propria reale posizione geografica.
Analisi dei pattern di comportamento:Verificare se dallo stesso indirizzo IP o dalla medesima subnet sono arrivati ulteriori tentativi di contatto o accessi sospetti ad altre sezioni del sito web.
Fase 3: OSINT (Open Source Intelligence) e correlazione dei dati
I dati inseriti all’interno dei campi del form del falso modulo di contatto (nomi,indirizzi email,numeri di telefono,domini aziendali, numeri di Partita IVA) vengono sottoposti a verifiche di intelligence sulle fonti aperte. Questa fase permette di capire se:
L’azienda indicata nel modulo esiste realmente ed è all’oscuro dell’invio.
I recapiti forniti (es. numeri di rete mobile o fissa) appartengono a servizi di VoIP temporanei o a schede SIM anonime.
L’indirizzo email utilizzato proviene da domini temporanei (disposable email) creati esclusivamente per compiere l’azione truffaldina.
3. Il valore probatorio della ricerca sul falso modulo di contatto e l’intervento investigativo
Seguire la traccia di un modulo falso non è solo un esercizio di analisi informatica,ma il presupposto fondamentale per intraprendere azioni legali a tutela dell’impresa. Raccogliere dati in modo non conforme rischia tuttavia di rendere le prove inutilizzabili in sede giudiziaria.
L’importanza della catena di custodia digitale
Perché gli elementi tecnologici raccolti (log di sistema, intestazioni email, screenshot, tracce IP) abbiano valore legale di fronte a un giudice o alla Polizia Giudiziaria, è indispensabile garantire lacristallizzazione della prova informatica. La repertazione dei dati deve avvenire nel rispetto della legge 48/2008 (Convenzione di Budapest sul crimine informatico), preservando l’integrità dei dati tramite marcatura temporale e calcolo dell’impronta hash (SHA-256).
Indagini difensive ed esecutive sul campo
Qualora l’analisi informatica identifichi un presunto concorrente sleale o un ex dipendente malintenzionato, l’attività investigativa trascende il piano digitale per spostarsi su quello operativo:
Accertamenti documentali e societari:Verifica delle relazioni tra il soggetto individuato e la concorrenza.
Verifica dell’uso indebito del marchio o delle informazioni:Acquisizione di prove certe in caso di sviamento di clientela o violazione del segreto aziendale.
4. Come proteggere l’azienda e prevenire futuri attacchi
Oltre all’identificazione dei responsabili di singoli episodi, le aziende devono implementare misure preventive strutturate all’interno delle proprie infrastrutture web:
Integrazione di CAPTCHA evoluti e Honeypot:Utilizzare sistemi di verifica comportamentale invisibili per bloccare l’invio automatizzato da parte di bot.
Validazione e autenticazione in tempo reale:Inserire controlli sulla validità dei domini email digitati dagli utenti e procedere, per i servizi di maggior valore, con sistemi didouble opt-in.
Monitoraggio costante dei Log:Attivare sistemi di alert informatici capaci di rilevare anomalie o picchi insoliti di invii provenienti dalla medesima area geografica o rete.
Consapevolezza del personale commerciale:Istruire i dipendenti preposti alla gestione dei lead a non fornire mai preventivi dettagliati,listini riservati o specifiche tecniche a contatti non preventivamente verificati o provenienti da domini generici non aziendali.
Qualora la vostra struttura aziendale sia stata bersaglio di contatti commerciali sospetti o di manovre d’inganno informatico, rivolgersi tempestivamente a un’agenzia di investigazioni private specializzata in indagini informatiche e aziendali rappresenta il primo passo per identificare i responsabili e tutelare l’attività in ogni sede competente.