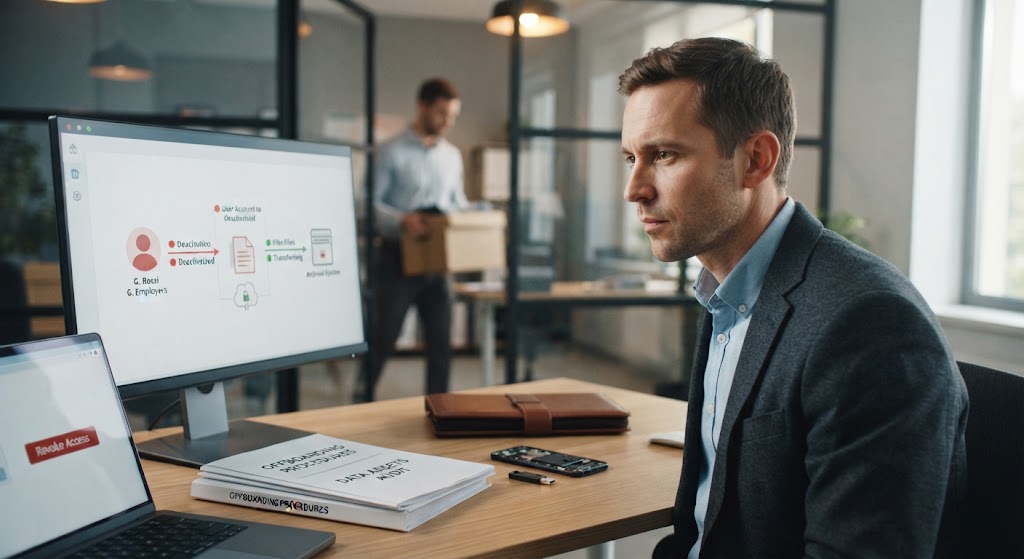
Il momento in cui un collaboratore, un dipendente o un partner chiave lascia l’azienda rappresenta una delle fasi più vulnerabili per la sicurezza dei dati. Troppo spesso l’attenzione si concentra unicamente sugli aspetti amministrativi o sulla sostituzione operativa della risorsa, sottovalutando i rischi legati alla conservazione e alla potenziale dispersione di documenti riservati, elenchi di clienti e contatti strategici. Un passaggio di consegne, ad un cambio di personale, gestito con superficialità può esporre l’attività a gravi perdite di vantaggio competitivo e a falle informatiche difficilmente sanabili a posteriori.
I rischi nascosti nella mobilità del personale
Quando un dipendente interrompe il proprio rapporto lavorativo, le minacce alla sicurezza delle informazioni non derivano necessariamente da intenzioni malevole, ma spesso da prassi operative scorrette o dalla sovrapposizione tra dispositivi personali e aziendali.
La dispersione del know-how documentale:File di lavoro, preventivi, report e bozze salvati sucloudpersonali o memorie locali non sincronizzate con i server centrali dell’azienda.
La frammentazione dei contatti commerciali:Rubriche di clienti, partner e fornitori salvate sugli smartphone personali o su account di posta elettronica non monitorati dall’amministratore di sistema.
La persistenza degli accessi attivi:Credenziali di autenticazione, password condivise otokendi accesso a piattaforme cloud, gestionali e caselle di posta rimasti attivi anche dopo la cessazione del rapporto.
Protocolli di sicurezza informatica da attivare subito
Per blindare il patrimonio informativo aziendale in caso di cambio di personale, è necessario implementare una serie di procedure tecniche standardizzate, da applicare rigorosamente prima e subito dopo l’uscita della risorsa.
Revoca tempestiva delle credenziali:Disattivare immediatamente gli account di posta elettronica, l’accesso alla rete aziendale, le VPN e le utenze collegate a software gestionali e cloud storage.
Audit dei dispositivi e dei supporti:Recuperare e analizzare tutti i supporti fisici e i dispositivi (PC, tablet, smartphone) in dotazione, verificando l’eventuale esportazione massiva di dati verso memorie esterne o servizi di file sharing.
Politiche di segregazione dei dati (Zero Trust):Adottare un’architettura in cui i collaboratori abbiano accesso esclusivamente alle cartelle e ai documenti strettamente necessari per lo svolgimento delle proprie mansioni, riducendo l’impatto di un’eventuale fuoriuscita di dati.
La protezione attiva degli asset aziendali
Lasicurezza informaticanon si esaurisce nelle impostazioni tecniche dei server o dei computer, ma richiede un monitoraggio costante e una strategia di prevenzione legale e tecnologica. Quando si sospetta che un ex dipendente abbia sottratto o duplicato materiale riservato per favorire attività concorrenziali, l’intervento preventivo di analisi forense digitale permette di cristallizzare le prove informatiche nel pieno rispetto della normativa sulla privacy.
Mettere in sicurezza i documenti e i contatti aziendali significa blindare il valore del proprio lavoro, impedendo che il patrimonio di informazioni costruito negli anni diventi vulnerabile a causa di un turnover non adeguatamente protetto.